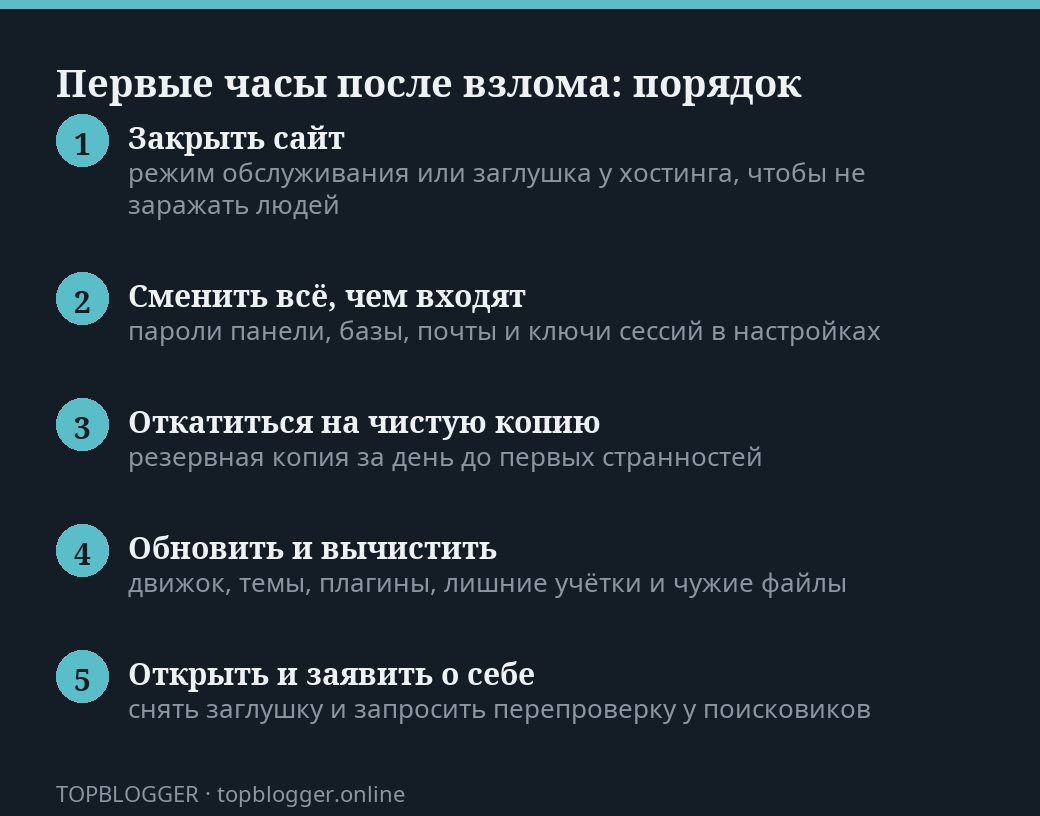
Если блог после взлома ещё открывается, у вас есть всё, чтобы вернуть его за вечер: спокойный порядок действий важнее скорости. Сначала закрываем вход, потом меняем пароли и ключи, потом откатываемся на чистую копию, обновляем движок и плагины, вычищаем лишних пользователей и чужие файлы и только затем открываем сайт людям и просим поисковики перепроверить его. Попытка «быстро удалить вирус и работать дальше» почти всегда заканчивается вторым взломом через неделю: тот, кто зашёл один раз, оставил себе запасную дверь.
Признаки, по которым взлом видно со стороны
Классическая картина — посетитель из поиска с телефона попадает не на статью, а на чужую страницу с казино, при этом вы сами, зайдя по прямой ссылке с компьютера, ничего не замечаете. Заражение часто настроено так, чтобы владелец его не видел. Второй сигнал — письмо от хостинга о рассылке спама или о резком росте нагрузки. Третий — в поиске по запросу с вашим доменом появляются страницы, которых вы не писали. Четвёртый — Яндекс Вебмастер или Search Console показывают предупреждение о вредоносном коде, а браузер рисует красный экран. Пятый, самый тихий — в Метрике растут визиты на адреса, которых у вас нет.
- Посетители с телефонов жалуются на переадресацию, у вас всё открывается нормально.
- В админке появился незнакомый пользователь с правами администратора.
- Дата изменения файлов движка свежая, хотя вы ничего не трогали.
- Почта с домена уходит в спам, хостинг предупреждает о рассылке.
Первый час: закрыть вход и сменить ключи
Первым делом уведите посетителей: включите режим обслуживания плагином или поставьте заглушку в панели хостинга. Пока страницы с чужим кодом открыты, поисковик успевает их проиндексировать, а браузеры — пометить домен опасным, и разгребать это придётся дольше, чем сам взлом. Дальше пароли, и не только от админки: панель хостинга, доступ по FTP и SSH, пользователь базы данных, почта на домене, учётная запись регистратора домена. Пароли делайте длинные и разные. И обязательно обновите секретные ключи в файле настроек WordPress — это мгновенно разлогинивает всех, включая того, кто сидит у вас с чужого устройства.
Заодно посмотрите, с чего началось. Отсортируйте файлы по дате изменения и найдите самый ранний подозрительный — эта дата определит, какую резервную копию брать. Сохраните для себя логи доступа за последнюю неделю: если взлом повторится, по ним видно, через что заходили — через устаревший плагин, подбор пароля или соседний сайт на том же аккаунте хостинга. Кстати, о соседях: на общем хостинге заражение легко переходит между сайтами одного аккаунта, поэтому проверять придётся все, а не только пострадавший.
Откат из резервной копии без потери свежего
Восстановление идёт из копии, сделанной до первых следов заражения, — иначе вы вернёте вредоносный код вместе с файлами. У Beget, Timeweb и reg.ru копии хранятся в панели обычно за последнюю неделю-две, у плагинов вроде UpdraftPlus — там, куда вы их складывали. Перед откатом сделайте копию текущего состояния: в ней останутся комментарии и заказы за последние дни, их потом переносят вручную. Отдельная тонкость: файлы и база данных откатываются по-разному. Часто правильнее вернуть из копии только файлы движка и плагинов, а базу оставить свежую, предварительно проверив её на чужие вставки в статьях и в таблице пользователей.
Чистка: пользователи, файлы, задания
После отката пройдитесь по списку. Обновите ядро WordPress, все темы и плагины до актуальных версий, а неиспользуемые удалите совсем: отключённый плагин так же уязвим, как включённый. Выкиньте всё, что скачано со взломанных сборок, — это самый частый вход. Проверьте пользователей: лишние администраторы удаляются, у оставшихся меняются пароли. Загляните в папку загрузок — там не должно быть исполняемых скриптов, в ней живут только картинки и документы. Посмотрите файл .htaccess на чужие правила переадресации и список запланированных заданий: часто именно там прячется код, который возвращает заразу после чистки.
- Обновить ядро, темы и плагины, удалить лишние.
- Просканировать сайт Wordfence или антивирусом хостинга.
- Проверить папку загрузок на исполняемые файлы.
- Пересмотреть список администраторов и запланированных заданий.
Как вернуть доверие поисковиков
Когда сайт чист и снова открыт, идите в Яндекс Вебмастер, в раздел безопасности и нарушений, и запрашивайте перепроверку; то же самое в Search Console — в отчёте о проблемах безопасности есть кнопка запроса проверки. Снятие метки занимает от нескольких дней до пары недель, и пока она висит, трафик из поиска проседает заметно. Заодно проверьте карту сайта и переобход: страницы, которые наплодил злоумышленник, надо отдавать с кодом 404, иначе они будут болтаться в индексе месяцами. Позиции обычно возвращаются в течение двух-четырёх недель после снятия предупреждения, если сами статьи не пострадали.
Взлом лечится не удалением вируса, а сменой всех ключей и откатом на заведомо чистое состояние.
Защита, которую ставят сразу после
Всё, что перечислено ниже, делается за один вечер и закрывает девять случаев из десяти. Главное — не останавливаться на половине: пароль сменили, а копии так и не настроили, и следующий разбор начнётся с фразы «а копии нет». Резервные копии должны уезжать не на тот же хостинг, а в отдельное хранилище, и раз в квартал их полезно разворачивать на тестовой площадке — копия, которую ни разу не восстанавливали, существует только на словах.
- Включите двухфакторный вход для всех администраторов.
- Ограничьте число попыток входа и смените адрес страницы входа.
- Поставьте Wordfence или аналог и настройте уведомления на почту.
- Запретите выполнение скриптов в папке загрузок.
- Настройте автоматические копии во внешнее хранилище и проверьте их.
Последнее: не оставайтесь с этим один на один, если сайт кормит. Когда взлом случается второй раз подряд, а возиться с настройками некогда, защиту и присмотр за сайтом проще отдать агентству «Креатифф»: обновления, копии и уведомления настраиваются один раз и дальше живут без вас. Свои силы в такие недели лучше тратить на статьи, а не на чтение логов.
Читайте также
- Донаты и краудфандинг для блогеров
- Инфобизнес: как создать и продать курс через блог
- Продажа собственных товаров и услуг через блог
- Реклама в блоге: как продавать места и сколько брать?
- Как установить WordPress за 5 минут
Вопрос — ответ
С чего начинать восстановление блога после взлома?
Сначала закрывают вход, потом меняют пароли и ключи, откатываются на чистую копию, обновляют движок и плагины, вычищают лишних пользователей и чужие файлы и только затем открывают сайт. Попытка быстро удалить вирус почти всегда заканчивается вторым взломом.
Как понять, что блог взломан, если вы этого не видите?
Классический признак — посетитель из поиска с телефона попадает на чужую страницу, при этом владелец ничего не замечает. Другие сигналы: письмо от хостинга о рассылке спама, незнакомый пользователь с правами администратора и свежая дата изменения файлов движка.
Из какой резервной копии восстанавливать блог после взлома?
Восстановление идёт из копии, сделанной до первых следов заражения, иначе вы вернёте вредоносный код вместе с файлами. Перед откатом сохраните текущее состояние, чтобы не потерять свежие комментарии и заказы.
Что проверить при чистке блога после отката?
Обновите ядро, темы и плагины, а неиспользуемые удалите совсем. Проверьте список администраторов, папку загрузок на исполняемые скрипты, файл .htaccess и список запланированных заданий.
Как вернуть доверие поисковиков после взлома сайта?
Когда сайт чист, запросите перепроверку в Яндекс Вебмастер или в Search Console. Снятие метки занимает от нескольких дней до пары недель, а страницы, которые наплодил злоумышленник, отдавайте с кодом 404.