SPF, DKIM и DMARC — три записи в настройках домена, которые доказывают почтовым службам, что письма от вашего имени отправляете действительно вы. Настройка занимает полчаса, делается один раз и не требует ни программиста, ни денег: всё сводится к добавлению трёх строк в панели, где вы управляете доменом. Без них рассылка блога живёт как подозрительная: часть писем идёт в сомнительные, часть отклоняется молча, а любой желающий может отправить письмо от вашего адреса. Разберём, что делает каждая из трёх записей, в каком порядке их добавлять и как проверить, что всё встало правильно.
Что делает каждая из трёх записей
SPF — это список тех, кому разрешено отправлять письма от имени вашего домена. Запись живёт в настройках домена и читается так: «письма с этого домена шлют такие-то серверы, остальным не верить». Когда сервис рассылок отправляет письмо, принимающая сторона смотрит в этот список и проверяет, есть ли отправитель среди разрешённых. DKIM работает иначе: это подпись. Отправляющий сервер подписывает каждое письмо закрытым ключом, а открытая часть ключа лежит в настройках домена, и получатель сверяет подпись. Если письмо изменили по дороге или отправили не с того сервера, подпись не сойдётся.
DMARC надстраивается над первыми двумя и отвечает на вопрос, что делать с письмом, которое проверку не прошло: пропустить, положить в спам или отклонить. Там же указывается адрес, куда присылать отчёты о проверках, и именно отчёты — самая полезная часть записи: из них видно, кто и откуда шлёт письма от вашего имени. Три записи работают только вместе: SPF без DKIM ломается при пересылке, DKIM без SPF не покрывает часть проверок, а DMARC без обоих просто не на что опереться. Поэтому настройка SPF, DKIM и DMARC делается одним заходом, а не по частям в разные месяцы.
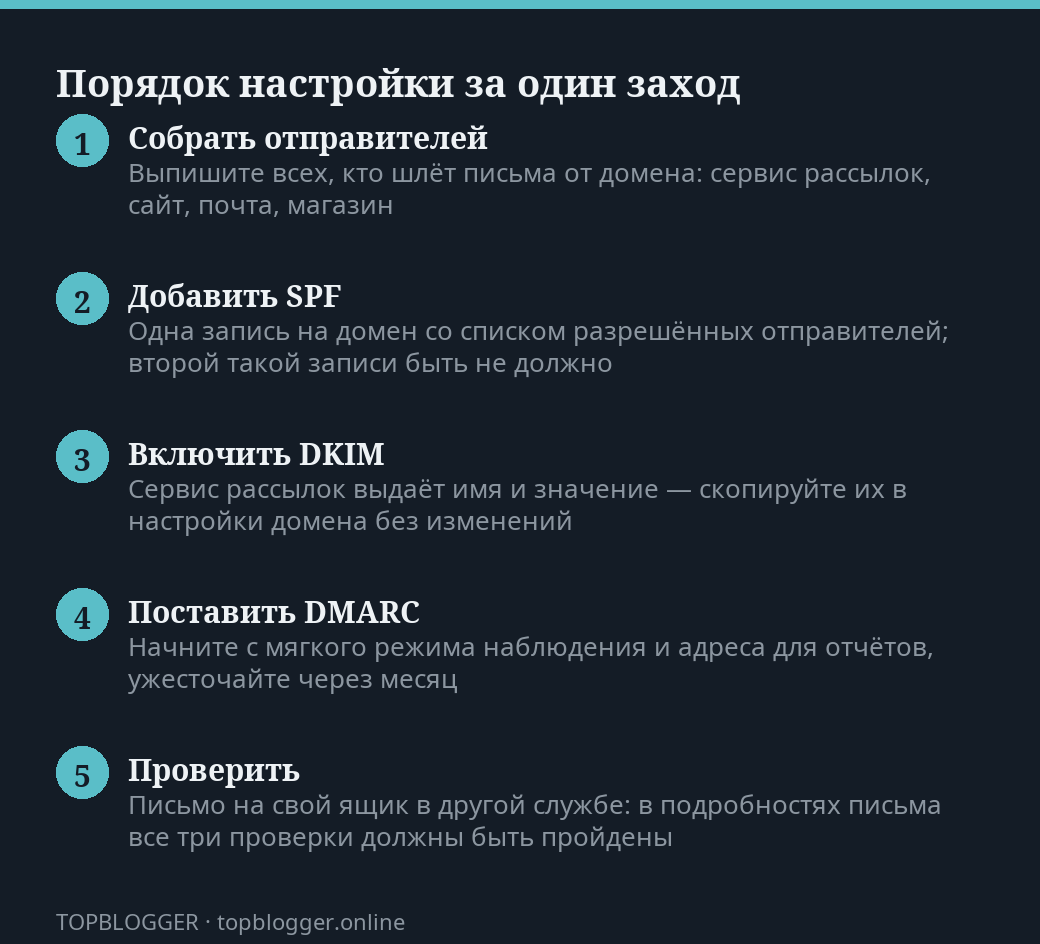
Порядок действий: сначала список отправителей
Самая частая ошибка делается до всякой техники: человек вспоминает про сервис рассылок и забывает про остальных. А письма от домена блога обычно шлёт не один отправитель: сам сервис рассылок, сайт с формой обратной связи, почтовый ящик, с которого вы отвечаете читателям, иногда магазин или сервис счетов. Если кого-то не внести в список, его письма начнут отклоняться ровно в тот момент, когда вы включите строгий режим, и разбираться придётся неделю. Поэтому первым делом выпишите всех отправителей на бумагу, включая тех, кем пользуетесь раз в год.
- Запись SPF на домене должна быть ровно одна: две записи — типичная поломка, проверки перестают проходить.
- Не увлекайтесь длиной: список отправителей имеет ограничение по числу обращений, и лишние пункты его съедают.
- Строгий и мягкий финал записи отличаются одним знаком — начинайте с мягкого, пока не убедились, что всё работает.
- DKIM у большинства сервисов включается одной кнопкой, после которой выдаются готовые строки для домена.
- После правки записей подождите: изменения расходятся по интернету от нескольких минут до суток.
DMARC: начинать мягко и читать отчёты
Запись DMARC ставят последней и почти всегда в мягком режиме — режиме наблюдения, когда письма ни во что не перекладываются, но отчёты уже приходят. Это важно: включить сразу строгое отклонение и уехать в отпуск — надёжный способ потерять почту от собственного сайта. Месяц в режиме наблюдения показывает полную картину: какие серверы шлют письма от вашего домена, сколько проверок проходит и где дыры. Отчёты приходят в виде технических файлов, читать их глазами тяжело, но есть бесплатные разборщики, которые превращают файл в понятную таблицу.
Когда в отчётах месяц подряд нет неизвестных отправителей и проверки проходят, режим ужесточается — сначала до карантина, потом до отклонения. Торопиться сюда не нужно: мягкий режим уже даёт главное — вы видите, что происходит. Отдельная польза от отчётов в том, что они ловят чужие попытки отправлять письма от вашего имени. Для блога с рассылкой это не паранойя: адрес известного автора подделывают охотно, и первое, что об этом сообщит, — странные строки в отчёте, а не жалобы читателей. Адрес для отчётов лучше завести отдельный, иначе рабочая почта засорится.
Три записи не сделают письма интересными. Они делают другое: убирают причину, по которой интересное письмо не дойдёт.
Проверка и что делать, если не сошлось
Проверяется всё одним письмом. Отправьте обычное письмо из вашей рассылки на свой ящик в другой почтовой службе, откройте подробности письма и найдите строки с результатами проверок: у каждой из трёх должно стоять «пройдено». Если что-то не сошлось, причины почти всегда одни и те же. Две записи SPF вместо одной. Опечатка при копировании ключа подписи — длинная строка часто рвётся при вставке. Изменения ещё не разошлись, и надо подождать. Адрес отправителя в рассылке отличается от домена, на котором вы настроили записи, — это самый обидный случай, потому что технически всё верно, а проверка не проходит.
- Выпишите всех отправителей писем от вашего домена, включая редко используемых.
- Добавьте одну запись SPF со всеми ними и мягким окончанием.
- Включите DKIM в сервисе рассылок и перенесите выданные строки в настройки домена буква в букву.
- Поставьте DMARC в режиме наблюдения и заведите отдельный ящик для отчётов.
- Через месяц разберите отчёты и, если чужих отправителей нет, переходите к более строгому режиму.
Настройка SPF, DKIM и DMARC — редкий случай, когда полчаса работы закрывают вопрос на годы. Записи не требуют обслуживания и напоминают о себе только тогда, когда вы меняете сервис рассылок или добавляете новый: в этот момент список отправителей надо обновить, иначе письма от нового сервиса начнут отклоняться. Поэтому имеет смысл держать список отправителей в том же файле, где у вас лежат доступы к домену, — через три года вы не вспомните, зачем в записи стоит та или иная строка.
Читайте также
- Почему письма попадают в спам и как это лечить
- Сервисы рассылок: чем отличаются и что выбрать
- Как запускать еженедельную рассылку для читателей блога
Вопрос — ответ
Что делают SPF, DKIM и DMARC для писем?
Это три записи в настройках домена, которые доказывают почтовым службам, что письма от вашего имени отправляете действительно вы. SPF задаёт список разрешённых отправителей, DKIM ставит подпись, DMARC решает, что делать с непроверенным письмом.
Сколько времени занимает настройка SPF, DKIM и DMARC?
Настройка занимает полчаса, делается один раз и не требует ни программиста, ни денег: всё сводится к добавлению трёх строк в панели управления доменом.
Почему DMARC сначала ставят в мягком режиме?
Включить сразу строгое отклонение — надёжный способ потерять почту от собственного сайта. Месяц в режиме наблюдения показывает, какие серверы шлют письма от вашего домена и где дыры.
Что проверить, если SPF или DKIM не прошли проверку?
Частые причины: две записи SPF вместо одной, опечатка при копировании ключа подписи, ещё не разошедшиеся изменения или адрес отправителя, который отличается от домена с записями.
Что сделать перед включением записей?
Выпишите всех отправителей писем от домена, включая редко используемых, ведь сервис рассылок — не единственный. Если кого-то не внести в список, его письма начнут отклоняться.